
INFORMES
Hacker de Bitget mueve $6,3 millones a Bitcoin mediante THORChain
 Síguenos en Google News
TABLA DE CONTENIDOS
El hacker de Bitget convierte 2.390 ETH en 75,2 BTC
¿Por qué THORChain puede procesar estos fondos?
Bitget pidió bloquear las direcciones del atacante
THORChain rechaza una lista negra selectiva
El precedente del ataque contra THORChain
El atacante encontró límites durante los swaps
La descentralización frente al rastreo de fondos robados
Los fondos siguen siendo rastreables
Un nuevo capítulo en el ataque de Bitget
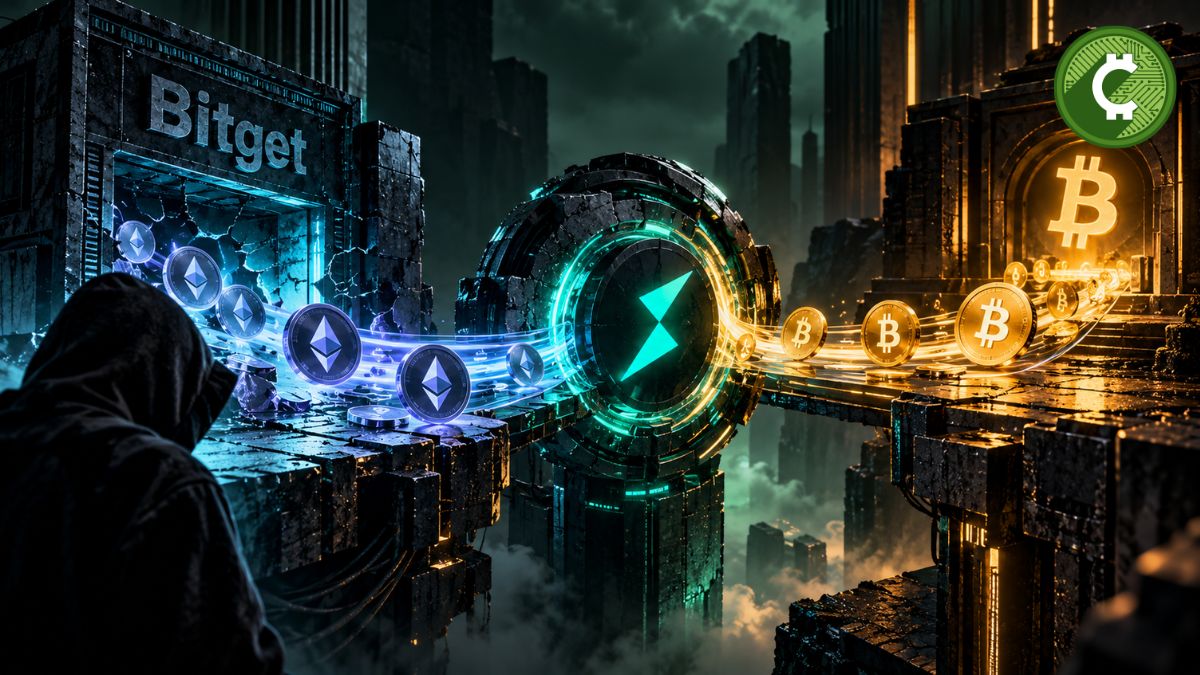
Una cartera vinculada al atacante que sustrajo aproximadamente $387,5 millones de Bitget convirtió cerca de 2.390 ETH, valorados en unos $6,3 millones, en 75,2 BTC mediante THORChain, pese a la solicitud pública del exchange para bloquear las direcciones asociadas al robo.
El movimiento, registrado el lunes 28 de septiembre, expone una de las tensiones más complejas del ecosistema cripto: hasta dónde puede llegar una infraestructura descentralizada para impedir el movimiento de fondos identificados públicamente como robados sin establecer mecanismos de censura selectiva.
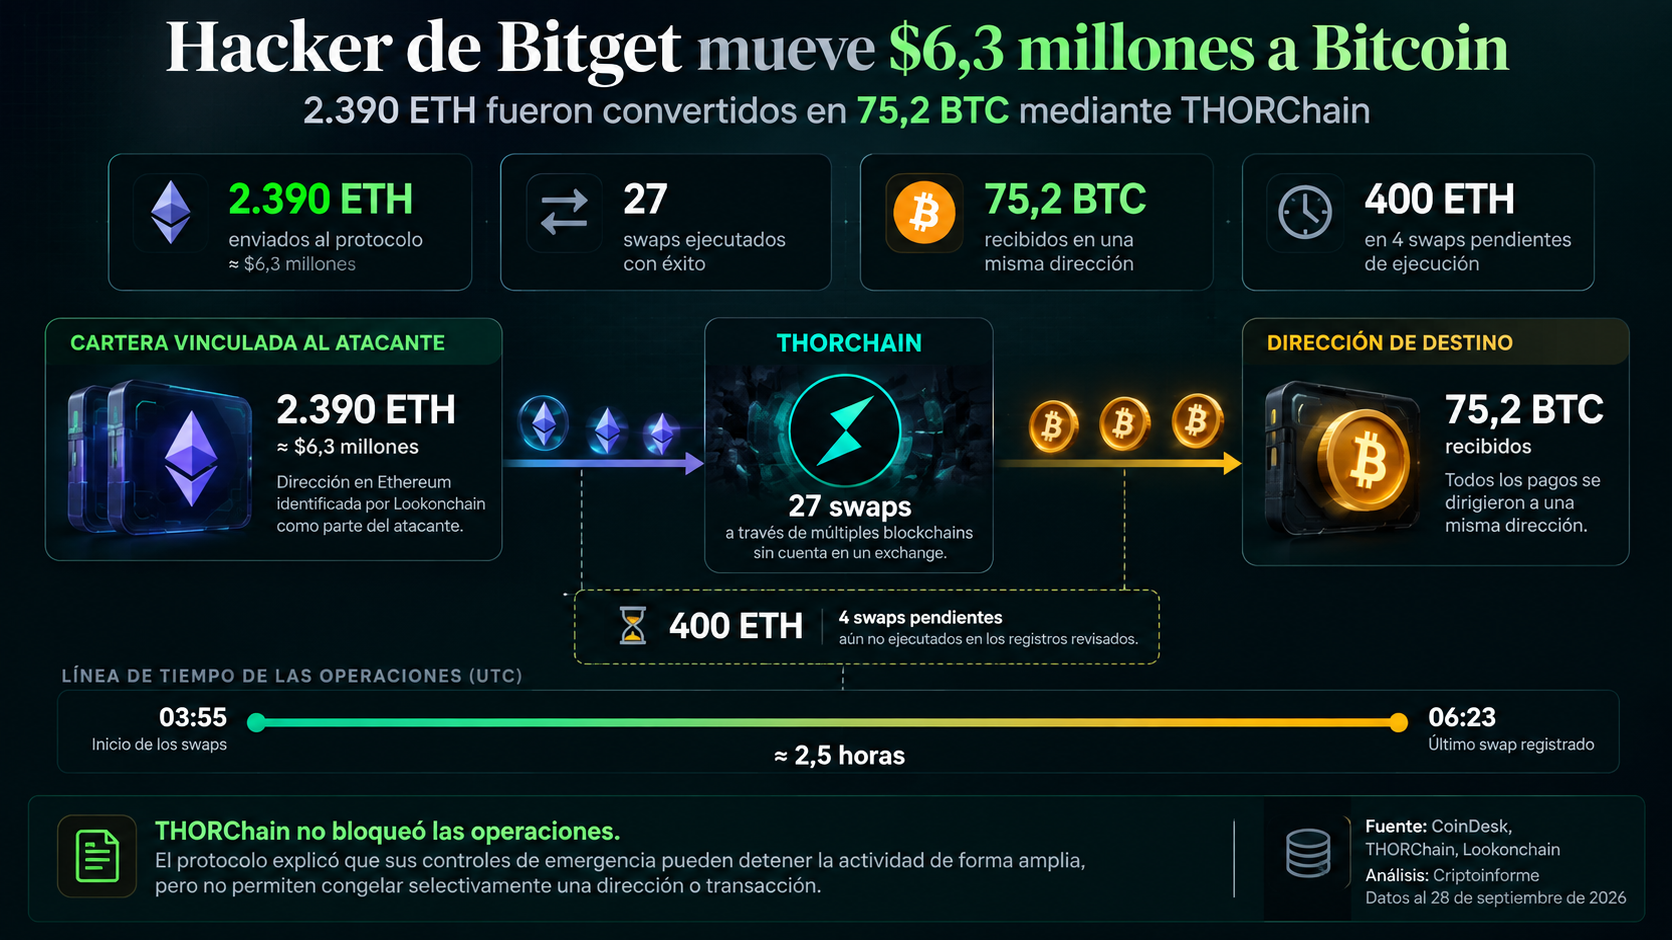
El análisis de los registros públicos de THORChain identificó 27 intercambios ejecutados con éxito, todos con pagos en Bitcoin dirigidos a una misma dirección. Otros cuatro swaps, por un total de aproximadamente 400 ETH, figuraban como pendientes en los registros revisados.
Mientras tanto, Bitget había solicitado formalmente a THORChain que rechazara las operaciones provenientes de las direcciones relacionadas con el atacante y ofreció una recompensa equivalente al 5% de los fondos por esfuerzos elegibles que permitan congelar o recuperar los activos sustraídos.
TE PUEDE INTERESAR: Bitget eleva a $387,5 millones los fondos robados por el atacante
El hacker de Bitget convierte 2.390 ETH en 75,2 BTC
Los registros analizados muestran que la actividad comenzó aproximadamente a las 03:55 UTC y continuó hasta las 06:23 UTC del lunes.
Durante ese intervalo, la cartera identificada por el rastreador blockchain Lookonchain como vinculada a la actividad del atacante realizó múltiples operaciones a través de THORChain.
La mayoría de las órdenes se realizaron en lotes de aproximadamente 100 ETH, equivalentes a unos $265.000 por operación bajo las valoraciones utilizadas en el análisis.
En total, las operaciones completadas representaron:
- 2.390 ETH enviados.
- 75,2 BTC recibidos.
- 27 swaps ejecutados con éxito.
- 400 ETH adicionales asociados a cuatro operaciones pendientes.
- Un único destino recibió los 75,2 BTC correspondientes a los swaps completados.
La conversión resulta especialmente relevante porque representa un cambio de activo y de red. El atacante pasó de Ethereum a Bitcoin, utilizando una infraestructura diseñada precisamente para permitir intercambios entre diferentes blockchains sin recurrir a un exchange centralizado.
¿Por qué THORChain puede procesar estos fondos?
THORChain permite intercambiar activos nativos de diferentes redes mediante una infraestructura descentralizada. El usuario no necesita abrir una cuenta en un exchange centralizado para realizar el intercambio.
Ese funcionamiento introduce una diferencia fundamental respecto a una plataforma tradicional.
En un exchange centralizado, una dirección identificada como perteneciente a un atacante puede potencialmente ser incluida en sistemas internos de monitoreo o bloqueo. En una red descentralizada como THORChain, el modelo operativo no contempla de la misma manera una lista negra individual de direcciones.
Esto significa que un atacante puede enviar ETH desde una cartera identificada públicamente y recibir BTC en otra dirección sin que una plataforma centralizada intervenga directamente para detener la operación.
Sin embargo, existe una característica que juega a favor de los investigadores: los movimientos permanecen registrados públicamente en las blockchains.
La conversión no hace desaparecer el rastro de los fondos. Por el contrario, permite seguir la trayectoria del dinero desde Ethereum hacia Bitcoin y analizar las direcciones involucradas.
Bitget pidió bloquear las direcciones del atacante
El movimiento de fondos se produjo pocos días después del ataque contra Bitget, que provocó pérdidas estimadas en aproximadamente $387,5 millones.
El exchange afirmó posteriormente que había identificado y corregido la vulnerabilidad involucrada en el incidente, aunque no había detallado públicamente cómo se produjo el acceso inicial a los fondos.
Como parte de su respuesta, Bitget publicó direcciones asociadas al atacante y anunció una recompensa del 5% para esfuerzos elegibles destinados a congelar o recuperar los activos robados.
La CEO de Bitget, Gracy Chen, también pidió públicamente a THORChain que rechazara las operaciones vinculadas a esas direcciones.
El argumento de Bitget se centra en que las direcciones ya habían sido identificadas y estaban siendo monitoreadas, por lo que el protocolo debería impedir que sus fondos fueran procesados.
La petición, sin embargo, choca directamente con uno de los principios fundamentales de una infraestructura descentralizada: evitar que una entidad pueda decidir de forma selectiva qué usuarios pueden utilizar el protocolo.
THORChain rechaza una lista negra selectiva
La respuesta de THORChain fue clara: sus mecanismos de emergencia no están diseñados para congelar una dirección individual.
El protocolo explicó que puede detener operaciones como medida de seguridad, pero distinguió esa capacidad de una herramienta destinada a bloquear fondos específicos.
En términos prácticos, THORChain dispone de controles que pueden interrumpir los swaps de toda la red o limitar determinadas actividades relacionadas con una blockchain concreta, como Ethereum.
Pero activar esos mecanismos tendría un efecto mucho más amplio.
No afectaría únicamente al atacante de Bitget, sino también a otros usuarios que estén intentando realizar operaciones legítimas mediante las mismas rutas.
Esa diferencia es fundamental para entender por qué THORChain no aceptó la solicitud de Bitget.
Una interrupción general del protocolo busca proteger la infraestructura ante una amenaza sistémica. Una lista negra individual, en cambio, implica identificar una dirección concreta y decidir que sus operaciones no deben ser procesadas.
TE PUEDE INTERESAR: Circle y Tether congelan fondos vinculados al hack de Bitget
El precedente del ataque contra THORChain
La posición actual de THORChain también tiene un antecedente reciente.
En mayo, un atacante consiguió sustraer aproximadamente $10,7 millones de uno de los propios vaults de THORChain, las cuentas utilizadas para custodiar activos empleados en los intercambios.
En aquella ocasión, los operadores utilizaron los controles de emergencia para detener las operaciones mientras los desarrolladores investigaban y corregían el problema.
La red permaneció detenida durante aproximadamente cinco semanas y retomó las operaciones el 22 de junio.
THORChain señaló que las direcciones asociadas al atacante de aquel incidente tampoco fueron incluidas en una lista negra.
La diferencia que establece el protocolo es relevante: en mayo, la amenaza afectaba directamente a la infraestructura de THORChain. En el caso de Bitget, los fondos fueron sustraídos de un exchange externo y posteriormente introducidos en un protocolo utilizado para intercambiar activos.
Por ello, THORChain considera que ambos escenarios requieren respuestas diferentes.
El atacante encontró límites durante los swaps
Los registros también muestran que el atacante no consiguió ejecutar todas las operaciones exactamente como fueron enviadas.
Dos órdenes de 100 ETH fueron ejecutadas parcialmente después de que una parte de los fondos no cumpliera con el precio mínimo establecido para el intercambio.
Como consecuencia, aproximadamente 114 ETH fueron devueltos a la cartera de origen.
El detalle demuestra que utilizar un protocolo descentralizado no significa que todas las órdenes puedan convertirse automáticamente al precio o volumen solicitado.
Existen condiciones de ejecución y límites propios del mercado y del protocolo que pueden afectar el resultado de cada operación.
Aun así, los 27 swaps que sí se completaron permitieron convertir aproximadamente 2.390 ETH en 75,2 BTC, trasladando una parte de los fondos vinculados al ataque hacia otra blockchain.
La descentralización frente al rastreo de fondos robados
El caso coloca a THORChain ante un dilema que va más allá del ataque contra Bitget.
Por un lado, existe un argumento de seguridad: cuando una dirección está públicamente asociada a un robo de cientos de millones de dólares, permitir que continúe moviendo los activos puede dificultar su recuperación.
Por otro lado, introducir la capacidad de bloquear direcciones específicas plantea una cuestión diferente: quién determina qué fondos pueden utilizar el protocolo y bajo qué criterios.
Una lista negra puede resultar útil en determinadas circunstancias, pero también modifica las propiedades operativas de una infraestructura diseñada para funcionar sin una autoridad central que apruebe cada transacción.
THORChain ha optado en este caso por mantener esa separación.
Sus mecanismos de emergencia pueden utilizarse para detener la actividad de manera amplia cuando existe una amenaza contra el propio protocolo, pero no funcionan como una herramienta de congelamiento individual solicitada por terceros.
Los fondos siguen siendo rastreables
Que THORChain no haya bloqueado las operaciones no significa que los fondos hayan desaparecido del alcance de los investigadores.
La naturaleza pública de las blockchains permite observar las operaciones y seguir el movimiento de los activos entre redes.
En este caso, el análisis permitió identificar tanto el volumen de ETH intercambiado como el destino de los BTC recibidos.
Los 75,2 BTC terminaron en una misma dirección, un elemento que facilita la reconstrucción de la trayectoria de los fondos y proporciona un punto adicional para continuar el seguimiento on-chain.
Al mismo tiempo, el cambio de Ethereum a Bitcoin añade otra capa al análisis, ya que los investigadores deben conectar movimientos registrados en redes diferentes y determinar cómo continúa la trayectoria de los activos.
TE PUEDE INTERESAR: Bitcoin podría incorporar privacidad al estilo de Zcash sin modificar sus reglas
Un nuevo capítulo en el ataque de Bitget
La conversión de $6,3 millones en ETH a Bitcoin no representa el total del dinero sustraído a Bitget. El volumen involucrado en estos swaps equivale a una fracción del robo estimado en aproximadamente $387,5 millones.
Pero el episodio muestra cómo pueden evolucionar los fondos después de un ataque: pasar de una blockchain a otra, dividirse en múltiples operaciones y utilizar protocolos que no requieren una cuenta en un exchange centralizado.
Para Bitget, el desafío es localizar y recuperar los activos mientras estos continúan moviéndose.
Para THORChain, el episodio plantea una cuestión distinta: cómo responder ante fondos públicamente identificados como robados sin convertir sus mecanismos de seguridad en un sistema de censura selectiva.
Por ahora, el protocolo mantiene su posición: sus controles de emergencia pueden detener operaciones de manera amplia cuando existe una amenaza para la red, pero no están diseñados para bloquear individualmente los fondos de un tercero.
Mientras tanto, los registros on-chain continúan ofreciendo una ventana pública sobre el recorrido de los activos. En el caso analizado, esa trazabilidad permitió reconstruir cómo 2.390 ETH vinculados al atacante terminaron convertidos en 75,2 BTC, dando al seguimiento del robo una nueva dirección que los investigadores deberán continuar vigilando.
RECIBE HASTA $10.000
por crear tu cuenta en la mejor plataforma para traders de activos digitales y acciones.
HAZ CLIC AQUÍ
BITCOIN · BTCEN VIVO
$83,889
▼ 0.64%
Ver más precios →
1
 XRP entra al Nasdaq con un ETF que combina 75% del S&P 500 y 25% de XRP
2
Bitcoin podría incorporar privacidad al estilo de Zcash sin modificar sus reglas
3
Cómo comprar USDT en Bolivia 2026: Guía completa y legal
4
La Psicología del Dinero de Morgan Housel: Resumen y Reseña Completa
5
Solana acelera al máximo: Alpenglow apunta a finalizar transacciones en 150 ms
 XRP entra al Nasdaq con un ETF que combina 75% del S&P 500 y 25% de XRP
2
 Bitcoin podría incorporar privacidad al estilo de Zcash sin modificar sus reglas
3
 Cómo comprar USDT en Bolivia 2026: Guía completa y legal
4
 La Psicología del Dinero de Morgan Housel: Resumen y Reseña Completa
5
 Solana acelera al máximo: Alpenglow apunta a finalizar transacciones en 150 ms
 Bitcoin sale del aula porteña y empieza a recorrer las universidades del país
Solana acelera al máximo: Alpenglow apunta a finalizar transacciones en 150 ms
XRP entra al Nasdaq con un ETF que combina 75% del S&P 500 y 25% de XRP
Bitcoin podría incorporar privacidad al estilo de Zcash sin modificar sus reglas
 Circle y Tether congelan fondos vinculados al hack de Bitget