

GateHub hackeado, casi $10 millones en XRP han sido robados
Criptoinforme, toda la información actualizada sobre las mejores y últimas noticias del mundo de las criptomonedas.

 XRP
Recientemente se anunció por Thomas Silkjær que un robo se había producido en el servicio de GateHub, por una suma de alrededor de 23.2 millones de XRP, o casi $10.000.000. Esto ha provocado una “respuesta preliminar” y una investigación del servicio, aunque lo que sucederá a continuación no está claro.
El problema se escribió originalmente en el blog XRP Forensics, aunque los investigadores también se acercaron a GateHub. Según el post, el 1 de junio se detectó un robo de 201.000 XRP y pronto se determinó que provenía de una billetera de GateHub, lo que provocó que los investigadores para profundizar. En poco tiempo, quedó claro que, de hecho, varias billeteras parecían haber sido comprometidas en el servicio.
Según el blog:
“Al redactar este informe, 2019–06–05 16:00 UTC, nos damos cuenta de que 23.200.000 XRP se han robado de 80–90 víctimas, de las cuales 13.100.000 de XRP ya han sido lavadas a través de intercambios y servicios de mezcladores”.
Hoy, GateHub publicó una respuesta oficial al evento, diciendo que ha contactado a todos los clientes cuyas carteras se consideran afectadas (alrededor de 100), y agregó que cualquier persona que no haya sido contactada debería estar a salvo.
Admiten que la investigación aún está en curso y actualmente no saben cómo ocurrió el hackeo.
“Todas las solicitudes de API a las cuentas de las víctimas fueron autorizadas con un token de acceso válido. No se detectaron inicios de sesión sospechosos, ni hubo signos de forzados brutos”.
“Sin embargo, hemos detectado una mayor cantidad de llamadas a la API (con tokens de acceso válidos) que provienen de una pequeña cantidad de direcciones IP, lo que podría ser la forma en que el autor obtuvo acceso a las claves secretas cifradas”.
“Sin embargo, eso todavía no explica cómo el perpetrador pudo obtener otra información requerida para descifrar las claves secretas”.
“Todos los tokens de acceso se deshabilitaron el 1 de junio, después de lo cual se detuvieron las llamadas de API sospechosas”.
Mientras tanto, XRP Forensics ha estado observando a dónde van los fondos, creando un mapa básico de las transacciones:
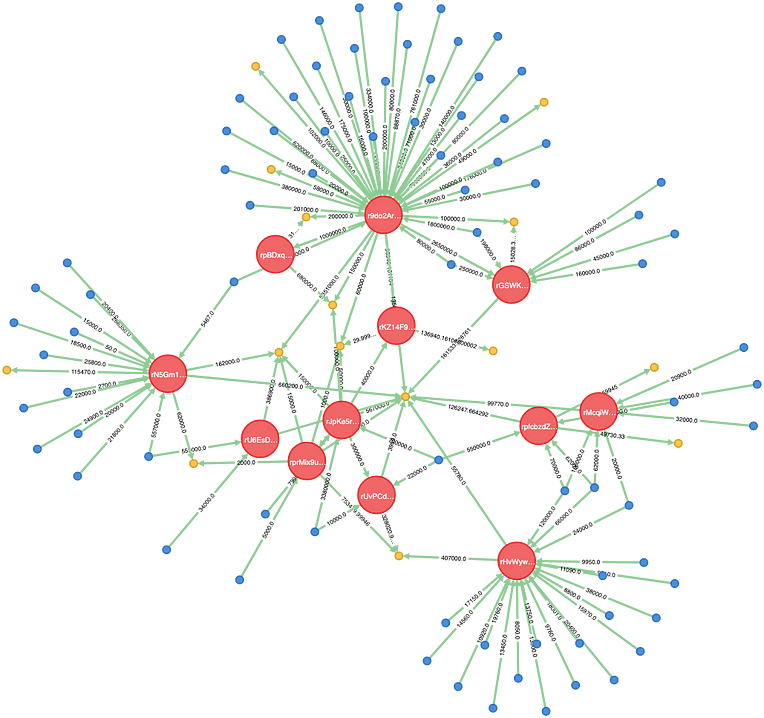
Amarillo: Intercambios y cuentas utilizadas para cobrar. Azul: Víctimas. Rojo: 9 cuentas sospechosas Nota: Es posible que algunas víctimas no hayan sido canalizadas a través de las cuentas sospechosas y que se hayan enviado fondos directamente a los intercambios.
Los intercambios que se utilizan para mover el dinero incluyen Huobi, Kucoin e incluso Binance. Los investigadores afirman que han estado en comunicación con los intercambios que se están utilizando para el lavado.
En este momento, no está claro cómo fue posible el hackeo o si hay algún camino para recuperar los fondos, pero parece poco probable.
Recibe las noticias antes que nadie