

La cuenta oficial de Coldcard en X publicó un enlace de phishing: qué pasó y cómo protegerte

 BTC
Lo esencial
- La cuenta oficial de Coldcard en X publicó hacia las 02:00 UTC del 11 de octubre un falso aviso de seguridad con un enlace de phishing.
- El mensaje pedía "migrar" las billeteras por una supuesta falla en la generación de semillas. Coldcard lo borró y pidió no entrar al enlace.
- La empresa dice que no encuentra ningún acceso no autorizado y pidió a X investigar. No hay pérdidas confirmadas.
- La migración real se hace en el propio dispositivo: nunca escribas tu frase semilla en una web.
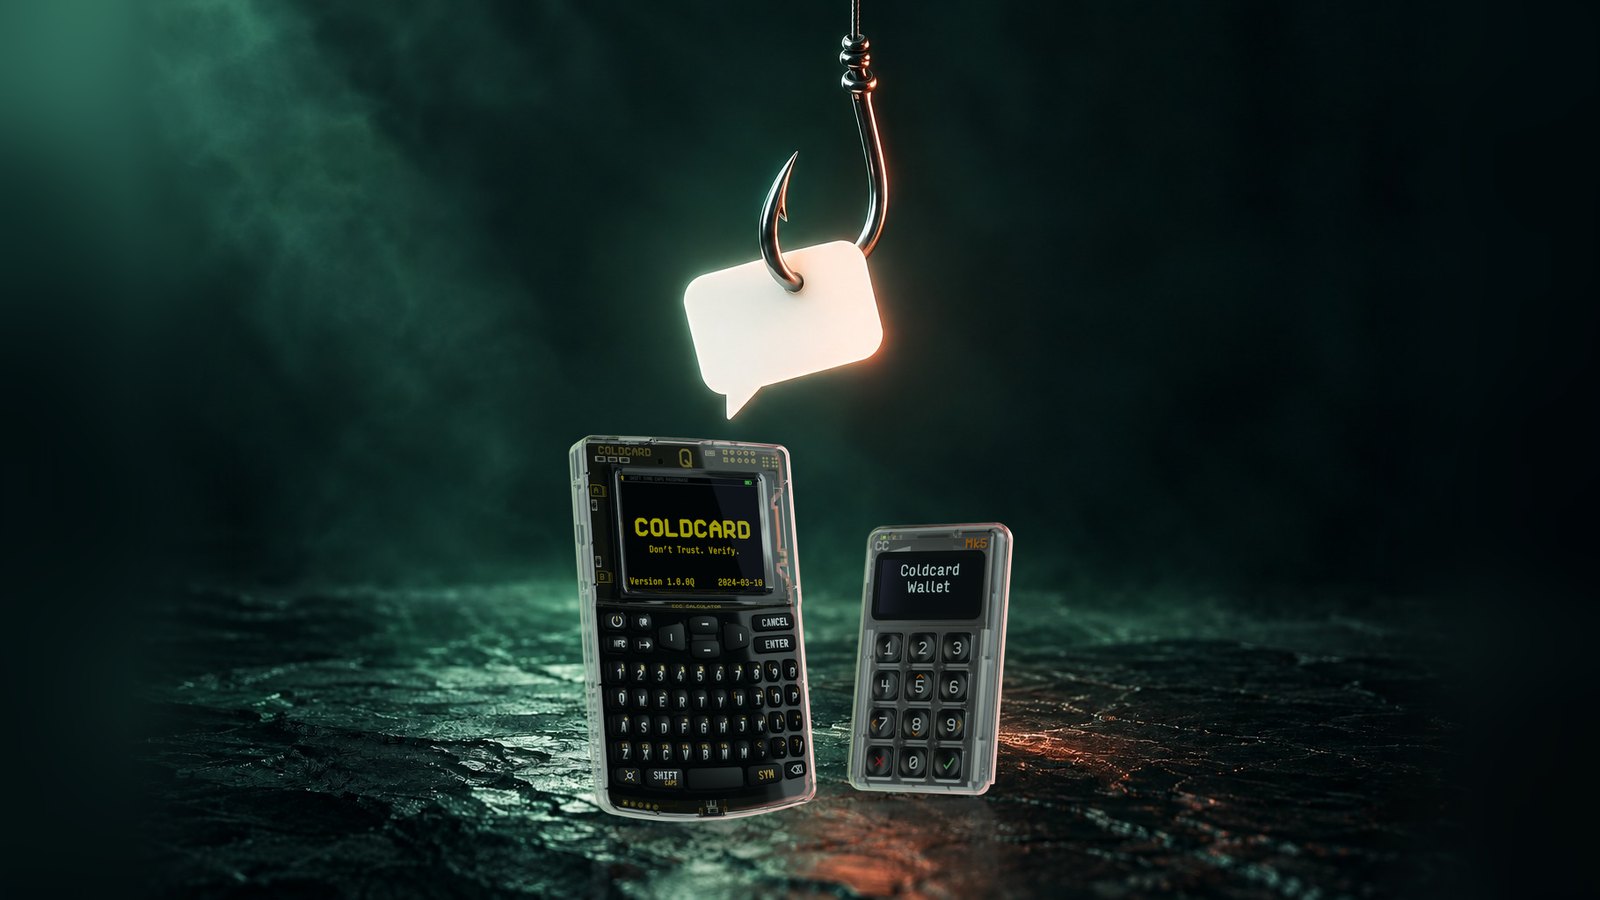
La cuenta oficial en X de Coldcard, fabricante de billeteras de hardware para bitcoin, publicó un falso aviso de seguridad con un enlace de phishing. El mensaje apareció hacia las 02:00 UTC del domingo 11 de octubre (9 p. m. del sábado en Bogotá) y decía que el firmware reciente tenía una falla crítica en la generación de semillas. Pedía a los usuarios “migrar” sus billeteras de inmediato desde un sitio falso. Coldcard lo borró, pidió no entrar al enlace y dice que no encuentra ningún acceso no autorizado a una cuenta que protege con autenticación en dos pasos fuera de línea desde 2017.
Te explicamos qué pasó, por qué el engaño era creíble y cómo distinguir un aviso real de uno falso.
Qué pasó
- El mensaje falso. Se presentaba como una alerta urgente: hablaba de una vulnerabilidad crítica en la generación de semillas del firmware reciente, mencionaba varios modelos de Coldcard y enlazaba a un sitio que usaba el nombre de la marca para “migrar” la billetera, según Bitcoin.com News y Crypto Briefing.
- La respuesta. A las 05:46 UTC, Coldcard publicó: “Estamos investigando cómo se publicó desde esta cuenta un mensaje con un enlace de phishing. Ya fue eliminado. No visites ni interactúes con ese enlace”. Añadió que su único sitio oficial es coldcard.com, que contactó a X y que revisa todos los accesos a la cuenta.
- Sin rastro de intrusión. En un mensaje a soporte de X, la empresa dijo que no encuentra ningún inicio de sesión ni registro de acceso que corresponda a la publicación, según Bitcoin.com News. Planteó que pudo haber un acceso a nivel de la plataforma, algo que nadie ha confirmado. X no se ha pronunciado públicamente.
- Sin pérdidas confirmadas. Hasta este domingo no había pérdidas verificadas ligadas a este mensaje, según Crypto Briefing.
Por qué el engaño era creíble
El mensaje falso imitaba un problema real. En el incidente de julio, una falla del firmware de Coldcard, presente desde una versión de marzo de 2021, debilitó la generación de semillas: los atacantes pudieron reconstruir claves sin tocar los dispositivos. Galaxy Research elevó las pérdidas a unos 1.806 BTC, y la propia Coldcard pide a los afectados migrar sus fondos a una semilla nueva. Por eso un “migra ya” suena verosímil.
No es el primer intento de aprovechar ese miedo. En agosto, la firma de seguridad Proofpoint documentó correos que suplantaban a Coldcard e invitaban a una supuesta “auditoría de hardware” que terminaba instalando una herramienta de acceso remoto en la computadora de la víctima, según Decrypt.
Cómo distinguir el aviso real del falso
- Tu semilla nunca se escribe en una web. La migración real se hace en el propio dispositivo: generas una semilla nueva en el Coldcard, con el firmware actualizado, y envías ahí tus fondos. Si un sitio o una app te pide tus 12 o 24 palabras, es una estafa.
- Un solo dominio. Coldcard dice que su único sitio oficial es coldcard.com. Revisa la dirección completa antes de hacer clic.
- Revisa la página de estado. Coldcard mantiene una página de estado de seguridad en coldcard.com/security/status. Cuando la consultamos este domingo, no mencionaba ninguna falla nueva y recomendaba el firmware 5.6.3 para los modelos Mk4 y Mk5, y el 1.5.3Q para el Q.
- Verifica el firmware. Antes de instalar una actualización, la empresa pide comparar el hash SHA-256 y revisar el archivo de firmas publicado.
- Desconfía de la urgencia. Un mensaje que te apura a mover tus fondos “de inmediato” es la táctica más común del phishing, aunque venga de una cuenta oficial.
Si hiciste clic en el enlace
- Si escribiste tu semilla, da por comprometidos esos fondos: genera una semilla nueva en un dispositivo seguro y con firmware actualizado, y mueve todo cuanto antes.
- Si descargaste o instalaste algo, desconecta la computadora de internet, desinstálalo y revísala con un antivirus antes de volver a usarla para tus criptomonedas.
- Si solo abriste la página, ciérrala y no vuelvas a entrar. Ante cualquier duda, sigue solo las instrucciones de coldcard.com.
¿Quieres entender el fallo original? Te explicamos cómo funcionó el hackeo de Coldcard y qué pasó con el ataque de phishing a usuarios de Trezor.
Preguntas frecuentes
¿Coldcard fue hackeado otra vez?
No hay evidencia de que los dispositivos estén comprometidos. Lo que se vio afectado fue una publicación en su cuenta de X, y la empresa todavía investiga cómo ocurrió.
¿Tengo que migrar mi billetera Coldcard?
Solo si tu semilla se creó con un firmware afectado por la falla de julio. Según la página de estado de Coldcard, las versiones corregidas mínimas son la 4.2.0 para Mk2 y Mk3, la 5.6.0 para Mk4 y Mk5, y la 1.5.0Q para el Q. Actualizar el firmware no repara una semilla que ya existía: hay que seguir la guía de migración del sitio oficial.
¿Por qué funciona el phishing desde una cuenta oficial?
Porque la gente confía en la marca. Por eso la regla es la misma siempre: ninguna empresa legítima te pedirá escribir tu frase semilla en una página web.
Este artículo es informativo y no constituye asesoría financiera ni de seguridad profesional.
Fuentes: Coldcard en X (11 de octubre de 2026) y página de estado de seguridad en coldcard.com (consultada el 11 de octubre de 2026); Bitcoin.com News y Crypto Briefing (11 de octubre de 2026); Decrypt (4 de agosto de 2026, informe de Proofpoint); Galaxy Research, vía Criptoinforme (8 de septiembre de 2026).
Recibe las noticias antes que nadie