

Ledger: la policía de Singapur alerta por billeteras manipuladas con pérdidas de S$3,5 millones
Singapur reporta S$3,5 millones perdidos con Ledger manipuladas y Arkham suma US$95,35 millones robados. Qué revisar si la compraste a un revendedor.

Lo esencial
- La policía de Singapur recibió al menos dos denuncias desde el 10 de septiembre, con pérdidas de unos S$3,5 millones.
- Las Ledger afectadas tenían componentes que capturan la frase de recuperación o las claves privadas.
- Arkham contabiliza US$95,35 millones robados de 1.486 direcciones entre el 7 y el 9 de octubre.
- Tether congeló unos 10 millones de USDT, pero nadie ha anunciado una devolución a las víctimas.
La policía de Singapur alertó el 28 de octubre de 2026 sobre billeteras manipuladas de Ledger: recibió al menos dos denuncias desde el 10 de septiembre, con pérdidas de unos S$3,5 millones, por equipos comprados en tiendas de ese país con componentes que capturan la frase de recuperación. El aviso llega casi tres semanas después de que Ledger vinculara un robo masivo con equipos que vendía el revendedor CryptoBilis. Ese robo suma US$95,35 millones, según Arkham, y el atacante sigue moviendo fondos.
En nuestra nota del 16 de octubre sobre el chip espía contamos el inicio del caso. Esto es lo que se sabe ahora, con cifras de rastreo que Ledger no confirma.
Qué pasó el 9 de octubre
El 9 de octubre, Ledger dijo en X que investigaba reportes de pérdidas de usuarios del sudeste asiático que habían comprado sus equipos a CryptoBilis, y le pidió a ese revendedor que suspendiera ventas y envíos. Ese mismo día ocurrió el grueso del robo.
Según cifras de Arkham recogidas por crypto.news, el atacante vació 1.486 direcciones entre el 7 y el 9 de octubre, por un total de US$95,35 millones. Unos US$80,6 millones salieron en 51 minutos a partir de las 05:07 UTC del 9 de octubre. De ese monto, US$58,19 millones eran USDT en la red Tron, movidos en 335 transferencias.
Ledger no confirmó el total robado ni el número de afectados. Otra firma de análisis, Bitquery, estimó el 16 de octubre unos US$102 millones tomados de 335 billeteras en seis redes. Las dos cifras usan unidades distintas: direcciones y billeteras de víctimas.
Cómo funcionaba el chip espía
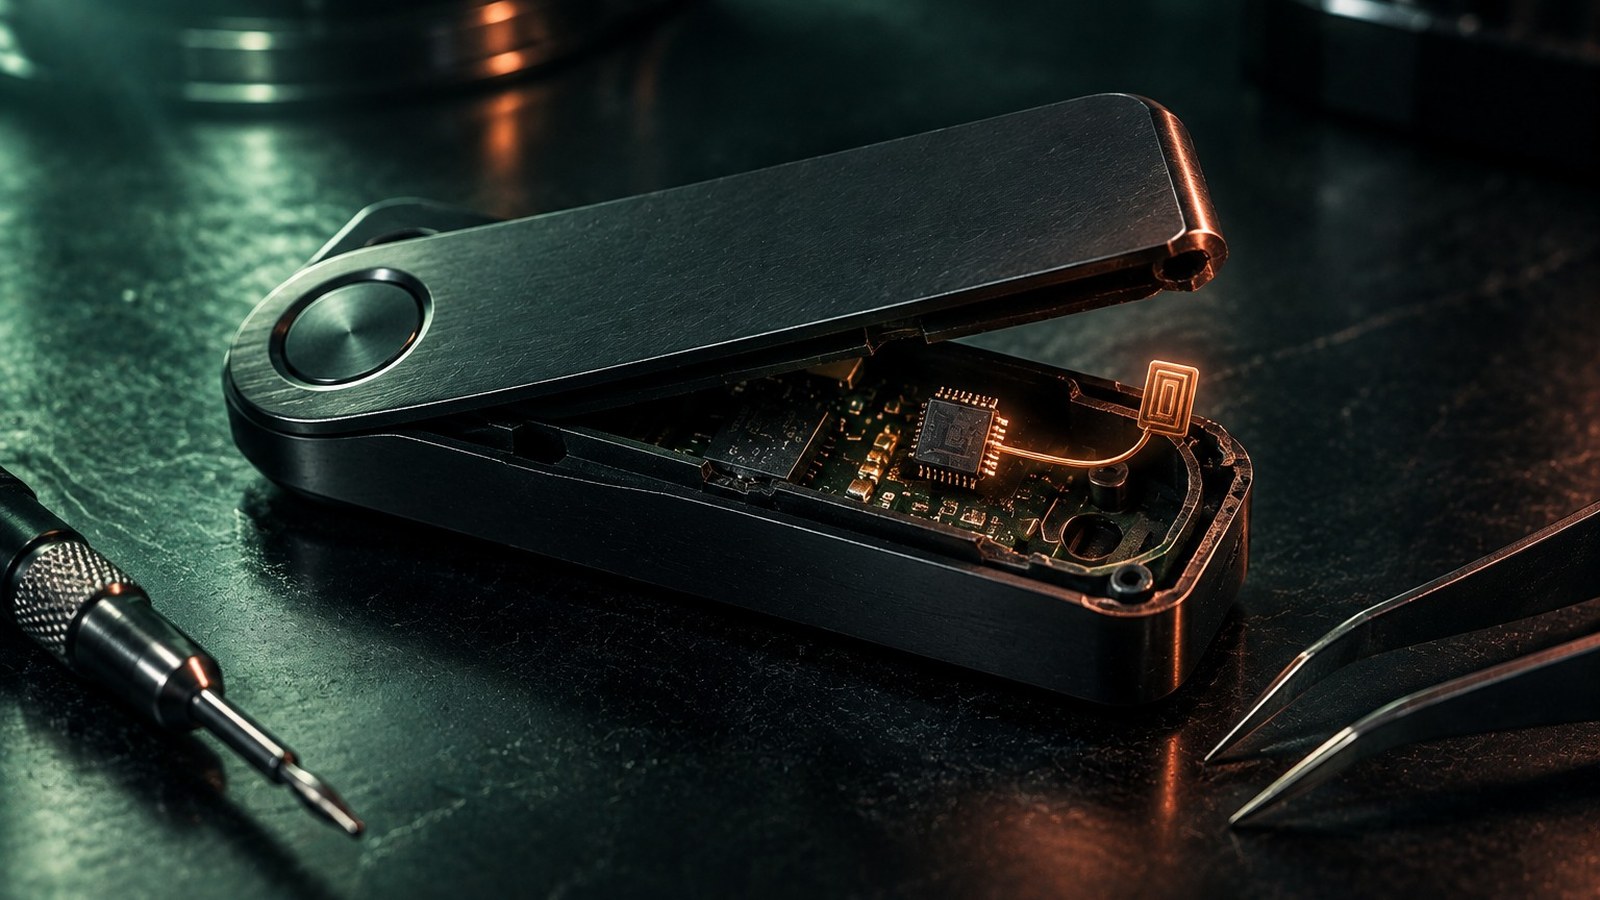
El 13 de octubre, el equipo de seguridad de Ledger describió lo que encontró dentro de los equipos: un implante de hardware no autorizado, colocado dentro de la carcasa. Cuando el dispositivo mostraba en pantalla las 24 palabras de la frase de recuperación durante la configuración, un microcontrolador las leía, las decodificaba y las enviaba por LTE a través de una eSIM ya activada, según el reporte técnico de Ledger citado por The Hacker News.
Ledger dijo que el implante no modificaba su chip seguro ni su sistema operativo, y que no encontró pruebas de que sus sistemas internos o su venta directa estuvieran comprometidos. Según la empresa, todos los robos confirmados involucran equipos vendidos por CryptoBilis, aunque no ha determinado cómo llegaron los componentes a los dispositivos. Después pidió a sus distribuidores de siete mercados (Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong) que suspendieran temporalmente las ventas, informó BTC-ECHO.
Dónde está el dinero
Arkham calcula que el atacante pasó 9.529 ETH, unos US$23,27 millones, por el mezclador Tornado Cash en 559 transacciones. En las últimas 48 horas movió US$13,84 millones, según TokenPost. Las direcciones que Arkham atribuye al atacante todavía guardan US$30,44 millones.
Dentro de ese saldo hay unos 10 millones de USDT en Tron que Tether congeló tras intervenir el 9 de octubre. Que esos fondos estén congelados no significa que vayan a volver a las víctimas: ni Tether ni Ledger anunciaron una devolución, y los saldos rastreados no equivalen a un monto recuperado.
Qué dice la policía de Singapur
Según el aviso de la Fuerza de Policía de Singapur, las investigaciones preliminares hallaron que algunas billeteras Ledger compradas en tiendas de Singapur tenían componentes maliciosos capaces de capturar la frase de recuperación o las claves privadas. Eso permitía que terceros movieran los fondos sin que el dueño lo supiera. Los dos afectados perdieron en conjunto S$3,5 millones, detalló AsiaOne, unos US$2,7 millones según el cálculo de Cointelegraph.
La policía no menciona a CryptoBilis en su aviso. El vínculo con ese revendedor lo hace Ledger, que según la policía está revisando los casos. La investigación sigue abierta.
Si compraste una Ledger a un revendedor
- Revisa dónde la compraste. Si fue a CryptoBilis en los últimos 90 días y aún no la configuras, Ledger recomienda no hacerlo y contactar a su soporte. Para otros vendedores, consulta nuestra guía para saber si tu billetera física viene de un vendedor autorizado.
- Usa la comprobación de autenticidad, pero no te quedes solo con ella. La verificación de Ledger Live confirma que el chip seguro es original. Ledger advierte que no detecta modificaciones físicas como este implante.
- Si dudas, cambia de semilla. Mueve tus fondos a una frase de recuperación nueva, generada en un dispositivo comprado directamente al fabricante. No escribas ni restaures tu frase en un equipo sospechoso. La policía de Singapur recomienda algo similar: una frase nueva creada en un equipo no comprometido.
- No abras ni envíes el equipo antes de hablar con el soporte de Ledger o con la policía, y recuerda que Ledger nunca te pedirá tus 24 palabras.
Te puede interesar: MediaMarkt retiró las Ledger de sus tiendas: qué hacer y Cómo comprobar que tu billetera física es de un vendedor autorizado.
Fuentes consultadas el 29 de octubre de 2026: Fuerza de Policía de Singapur, AsiaOne, crypto.news, TokenPost, The Hacker News, Decrypt, BTC-ECHO y Cointelegraph (vía TradingView). Este contenido es informativo y no es una recomendación de inversión.
Recibe las noticias antes que nadie