
INFORMES
Hack de Bitget: hackers mueven $3,9 millones a Zcash para ocultar fondos
 Síguenos en Google News
TABLA DE CONTENIDOS
El hack de Bitget llega a una nueva fase con Zcash
¿Qué cambia cuando los fondos entran en el pool blindado de Zcash?
Los investigadores todavía pueden analizar entradas y salidas
Cerca del 15% de los ZEC robados ya entró en Ironwood
El ataque de Bitget y la importancia de la privacidad
El rastro público no desaparece por completo
Una nueva dificultad para la recuperación de los fondos
Qué puede pasar con los fondos de Bitget
El Bitget hack deja una nueva señal sobre el rastreo on-chain
Los atacantes detrás del hack de Bitget movieron aproximadamente 2.746 ZEC, valorados en unos $3,9 millones, hacia Ironwood, el pool blindado de Zcash diseñado para ocultar determinados datos de las transacciones. El movimiento representa cerca del 15% de los ZEC robados durante el ataque del 24 de septiembre y dificulta el seguimiento público de los fondos.
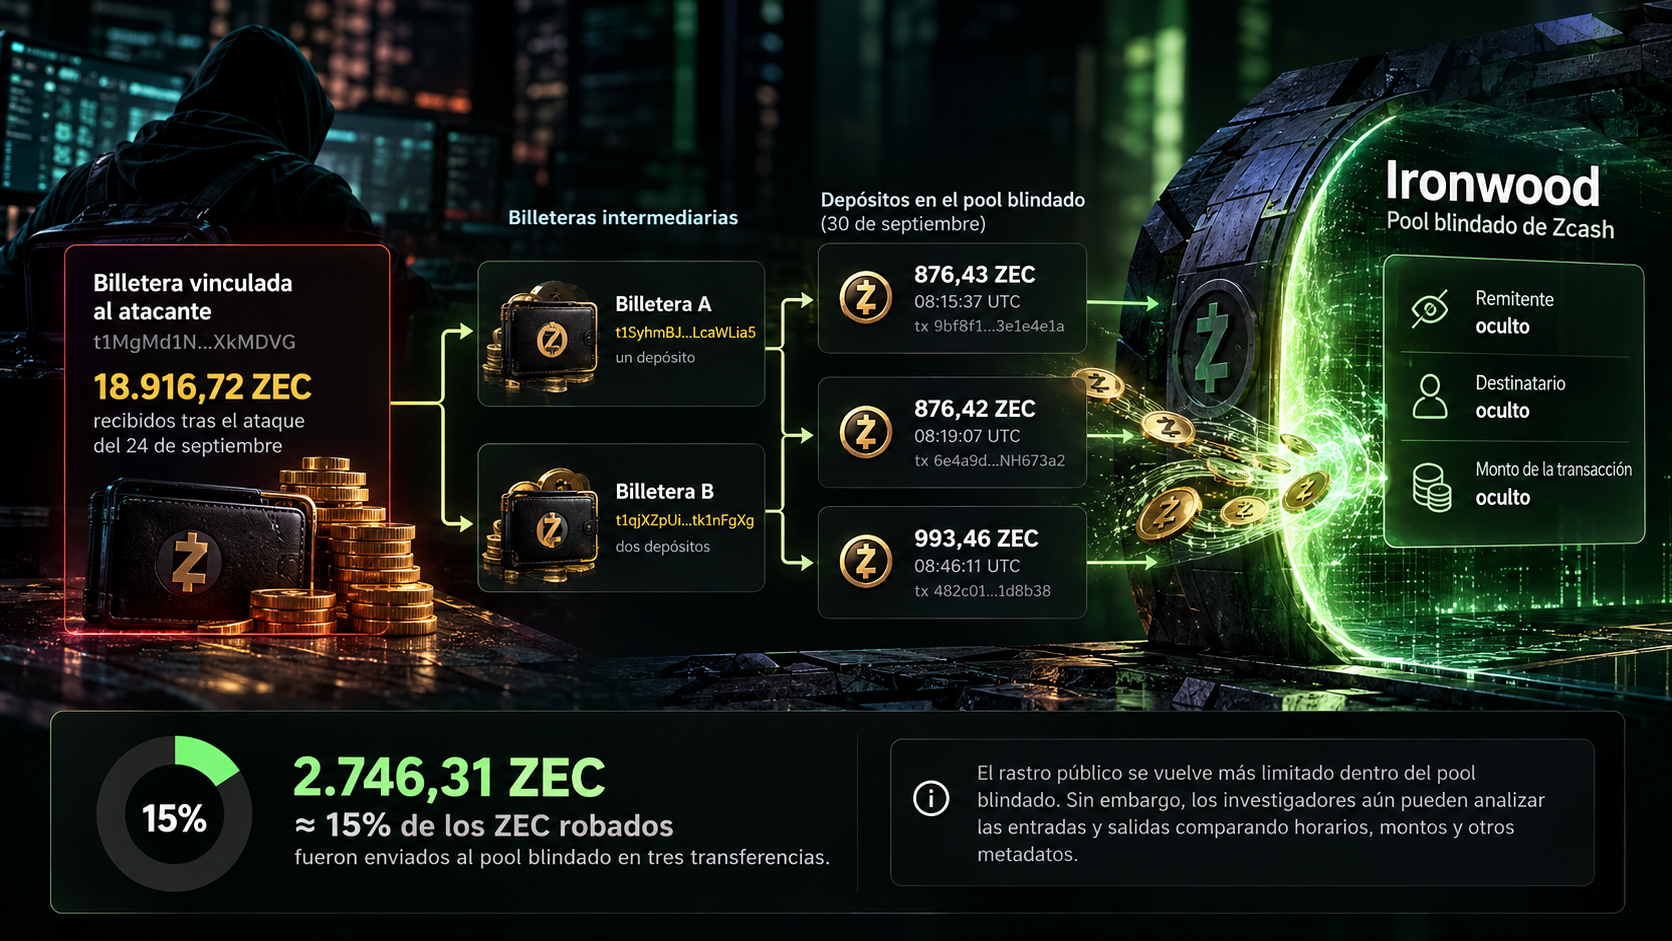
El traslado se produjo en tres operaciones realizadas el miércoles entre las 08:15 y las 08:46 UTC, según la revisión de registros de transacciones citada en el reporte de referencia. Los fondos llegaron a Ironwood después de pasar por dos direcciones intermediarias financiadas por una billetera que Bitget identificó como perteneciente al atacante.
La operación introduce una nueva dificultad para los esfuerzos de recuperación del dinero sustraído en el ataque, cuyo monto total estimado por Bitget asciende a $387,5 millones.
TE PUEDE INTERESAR: Bitget eleva a $387,5 millones los fondos robados por el atacante
El hack de Bitget llega a una nueva fase con Zcash
El movimiento de los fondos hacia Zcash marca una diferencia importante frente a otras operaciones realizadas por las billeteras vinculadas al ataque.
En una blockchain pública, las transferencias pueden seguirse observando las direcciones de origen y destino, los montos transferidos y la secuencia temporal de las operaciones. Esto permite a investigadores reconstruir, al menos parcialmente, el recorrido de los activos después de un robo.
Sin embargo, Zcash permite realizar transacciones públicas y privadas. En el caso de las operaciones realizadas dentro de un pool blindado, determinados elementos de la transacción dejan de estar disponibles públicamente.
Eso es precisamente lo que ocurre con Ironwood, el pool blindado más reciente de Zcash al que fueron enviados los fondos vinculados al hack de Bitget.
Los registros permiten identificar la entrada de los activos al sistema, pero una vez dentro del pool, la información pública sobre quién envía los fondos, quién los recibe y cuánto se transfiere queda protegida.
Para los investigadores de blockchain, esto significa que el rastro visible se vuelve considerablemente más limitado.
Tres transferencias llevaron 2.746 ZEC a Ironwood
La secuencia identificada consta de tres depósitos:
- 876,43 ZEC
- 876,42 ZEC
- 993,46 ZEC
En conjunto, las tres operaciones suman 2.746,31 ZEC.
Los movimientos se produjeron con pocos minutos de diferencia, entre las 08:15 y las 08:46 UTC. Antes de llegar a Ironwood, los fondos pasaron por dos billeteras intermediarias.
El dinero procedía de una dirección que, según la información citada, había recibido cerca de 18.917 ZEC durante el ataque del 24 de septiembre y que fue identificada por Bitget como perteneciente al atacante.
La secuencia resulta relevante porque muestra un cambio en la estrategia utilizada para mover una parte de los activos robados: en lugar de mantenerlos en direcciones públicas o realizar únicamente conversiones entre diferentes criptomonedas, una parte fue trasladada hacia una infraestructura diseñada específicamente para proporcionar mayor privacidad transaccional.
¿Qué cambia cuando los fondos entran en el pool blindado de Zcash?
La principal diferencia está en la cantidad de información que permanece visible en la cadena.
En una transferencia pública convencional, un investigador puede observar una dirección enviando fondos a otra y registrar el monto exacto de la operación. A partir de ahí, puede seguir las siguientes transacciones y establecer relaciones entre diferentes movimientos.
Con las operaciones blindadas de Zcash, esa relación deja de estar expuesta de la misma manera.
Ironwood oculta el remitente, el destinatario y el monto de las transferencias realizadas dentro del pool protegido.
Esto no significa que los fondos desaparezcan de la blockchain ni que cualquier investigación resulte automáticamente imposible. La entrada al pool puede ser observada y, si posteriormente los activos salen nuevamente hacia una dirección pública, también puede observarse esa salida.
La dificultad aparece al intentar demostrar públicamente que una determinada salida corresponde exactamente a una determinada entrada.
En otras palabras, existe un punto visible de entrada y puede existir posteriormente un punto visible de salida, pero Zcash no expone públicamente una conexión directa entre ambos dentro del pool blindado.
Los investigadores todavía pueden analizar entradas y salidas
La privacidad de Zcash no elimina necesariamente todas las herramientas de análisis disponibles.
Cuando los fondos ingresan o salen de un sistema blindado, los investigadores pueden analizar elementos observables alrededor de esas operaciones. Entre ellos están el momento de la transacción, los montos visibles y otros metadatos disponibles.
Por ejemplo, si una cantidad determinada de ZEC entra en el pool y posteriormente una cantidad similar sale hacia una dirección pública en una ventana temporal determinada, esos acontecimientos pueden convertirse en puntos de interés para una investigación.
Pero existe una diferencia fundamental entre encontrar una correlación y disponer de un registro público que demuestre de forma directa el recorrido de los fondos.
Dentro del pool blindado, esa trazabilidad queda limitada precisamente por el diseño de privacidad de Zcash.
Por ello, el traslado de los fondos del Bitget hack hacia Ironwood representa un cambio significativo en las condiciones de seguimiento de ese dinero.
Cerca del 15% de los ZEC robados ya entró en Ironwood
Los 2.746 ZEC trasladados al pool representan aproximadamente 15% de los ZEC robados durante el ataque.
La cifra permite dimensionar el movimiento dentro del conjunto de fondos sustraídos. No se trata de la totalidad de los activos vinculados al ataque, pero sí de una porción suficientemente importante como para modificar la estrategia de seguimiento de una parte del dinero.
El resto de los fondos ha seguido diferentes rutas.
De acuerdo con el contenido de referencia, algunos activos vinculados al ataque fueron desplazados entre distintas redes mediante servicios de intercambio. En particular, previamente se habían identificado aproximadamente $6,3 millones en intercambios de ether por Bitcoin a través de THORChain desde una billetera relacionada con el atacante.
Ese tipo de operación presenta una característica diferente.
Cuando los fondos pasan de una blockchain pública a otra mediante un servicio de intercambio, pueden quedar registros visibles tanto del activo que entra como del activo que sale. En consecuencia, aunque reconstruir la trayectoria completa puede ser complejo, existe una mayor cantidad de información pública para analizar.
El traslado hacia Ironwood cambia esa dinámica.
TE PUEDE INTERESAR: NEAR Intents congeló $503.000 vinculados al hack de Bitget
El ataque de Bitget y la importancia de la privacidad
El caso vuelve a poner en primer plano una tensión estructural dentro del ecosistema de criptomonedas: la diferencia entre transparencia de las blockchains públicas y privacidad financiera.
Las cadenas públicas permiten que cualquiera pueda consultar determinados movimientos de fondos. Esa característica resulta útil para auditar transacciones y seguir activos después de incidentes de seguridad.
Pero la misma transparencia puede convertirse en una limitación para quienes buscan preservar la privacidad financiera.
Zcash incorpora mecanismos específicamente orientados a resolver ese problema. En las transacciones protegidas, la información que normalmente permitiría identificar públicamente al remitente, receptor y cantidad transferida queda oculta.
En un escenario de fondos legítimos, esta característica puede utilizarse para proteger la privacidad de las partes involucradas.
En un caso como el hack de Bitget, sin embargo, la misma infraestructura complica el trabajo de quienes intentan rastrear activos robados.
Es importante diferenciar ambas cuestiones: el uso de una herramienta de privacidad no demuestra por sí mismo la intención de una transacción, pero en este caso los fondos trasladados han sido vinculados al ataque de Bitget por la información citada en el reporte.
El rastro público no desaparece por completo
Aunque el movimiento hacia Ironwood reduce la información visible, no significa que los fondos simplemente dejen de existir o que desaparezca toda evidencia relacionada con ellos.
Los investigadores todavía pueden estudiar las operaciones anteriores al depósito, identificar las direcciones que financiaron las transacciones y observar cualquier eventual movimiento posterior hacia sistemas públicos.
La propia arquitectura del proceso genera puntos de observación.
El desafío consiste ahora en determinar qué información puede reconstruirse a partir de esos puntos sin confundir una coincidencia temporal o de cantidad con una prueba directa del recorrido de los fondos.
Esto adquiere especial importancia cuando se investigan grandes cantidades de criptomonedas, porque pequeñas diferencias entre movimientos pueden tener explicaciones técnicas o responder a diferentes operaciones.
Una nueva dificultad para la recuperación de los fondos
Para Bitget, el traslado de los $3,9 millones en ZEC hacia Ironwood representa un nuevo obstáculo dentro del proceso de recuperación posterior al ataque.
La plataforma ya enfrenta un escenario en el que los fondos robados han sido distribuidos entre diferentes billeteras y, en algunos casos, convertidos o trasladados entre distintas redes.
Ahora, una parte de los ZEC identificados como provenientes del ataque se encuentra dentro de un sistema en el que la información pública disponible es significativamente menor.
Esto no implica que los activos hayan sido recuperados, vendidos o definitivamente perdidos. El movimiento únicamente muestra que 2.746 ZEC han sido depositados en el pool blindado de Ironwood, donde el seguimiento directo de las operaciones posteriores resulta más difícil.
Para los investigadores, por tanto, cualquier movimiento futuro hacia direcciones públicas podría convertirse nuevamente en un punto relevante de análisis.
Qué puede pasar con los fondos de Bitget
El siguiente elemento clave será observar si los fondos permanecen dentro de Ironwood o si posteriormente aparecen nuevamente en direcciones públicas.
Si los activos permanecen dentro del pool blindado, la información pública disponible sobre sus movimientos continuará siendo limitada.
Si salen hacia una dirección pública, volverá a existir información observable sobre el monto y el destino de la operación. A partir de ese momento, los investigadores podrán analizar nuevamente factores como horarios, cantidades y movimientos posteriores.
La diferencia es que la trayectoria interna dentro de Ironwood no quedará expuesta de la misma manera que una cadena de transacciones realizada íntegramente mediante direcciones públicas.
Esto convierte los próximos movimientos en un elemento especialmente relevante para reconstruir qué ocurrió con los fondos.
TE PUEDE INTERESAR: Hacker de Bitget mueve $6,3 millones a Bitcoin mediante THORChain
El Bitget hack deja una nueva señal sobre el rastreo on-chain
El traslado de aproximadamente $3,9 millones en ZEC hacia Ironwood muestra cómo una investigación de fondos robados puede cambiar rápidamente cuando los activos pasan de sistemas transparentes a infraestructuras centradas en privacidad.
Hasta ahora, los fondos vinculados al ataque de Bitget han recorrido diferentes rutas, incluyendo movimientos entre billeteras, intercambios de activos y transferencias entre redes. El ingreso de 2.746 ZEC a un pool blindado introduce una capa adicional de complejidad.
El dato central, sin embargo, permanece claro: aproximadamente 15% de los ZEC robados durante el ataque del 24 de septiembre ya fueron trasladados al sistema protegido de Zcash.
La operación no elimina necesariamente las posibilidades de investigación, pero sí reduce la cantidad de información que puede obtenerse directamente de la blockchain. A partir de ahora, la atención estará puesta en los puntos de entrada y, especialmente, en cualquier eventual salida de esos fondos hacia direcciones públicas.
Para el seguimiento del hack de Bitget, esa diferencia puede ser determinante.
RECIBE HASTA $10.000
por crear tu cuenta en la mejor plataforma para traders de activos digitales y acciones.
HAZ CLIC AQUÍ
BITCOIN · BTCEN VIVO
$84,134
▲ 1.19%
Ver más precios →
1
 Bitcoin pierde impulso pese a un Bull Score de 90: la demanda empieza a enfriarse
2
 Acciones tokenizadas en España: dónde comprarlas, qué plataformas operan y cómo tributan (2026)
3
 La Psicología del Dinero de Morgan Housel: Resumen y Reseña Completa
4
 Bitmine supera los 6 millones de ETH y se acerca al 5% del suministro de Ethereum
5
Hack de Bitget: hackers mueven $3,9 millones a Zcash para ocultar fondos
Bitcoin pierde impulso pese a un Bull Score de 90: la demanda empieza a enfriarse
2
Acciones tokenizadas en España: dónde comprarlas, qué plataformas operan y cómo tributan (2026)
3
La Psicología del Dinero de Morgan Housel: Resumen y Reseña Completa
4
Bitmine supera los 6 millones de ETH y se acerca al 5% del suministro de Ethereum
5
Hack de Bitget: hackers mueven $3,9 millones a Zcash para ocultar fondos
 Bitcoin pone los $82.000 a prueba: aquí se define el próximo movimiento
Bitcoin pierde impulso pese a un Bull Score de 90: la demanda empieza a enfriarse
Acciones tokenizadas en España: dónde comprarlas, qué plataformas operan y cómo tributan (2026)
 Cómo diversificar tu portafolio cripto con RWA: guía para Latinoamérica y España (2026)
 CryptoQuant advierte de una posible corrección de Bitcoin tras dispararse las ganancias no realizadas