

ZachXBT se infiltró en la red china que lavó más de $1.000 millones para Lazarus: así lo hizo
ZachXBT se hizo pasar por cliente de un sindicato chino que lava fondos para Lazarus. Puso $349.700 de su bolsillo y ayudó a congelar fondos del hackeo de Bybit. Así fue la operación.

 SOL
 TRX
Lo esencial
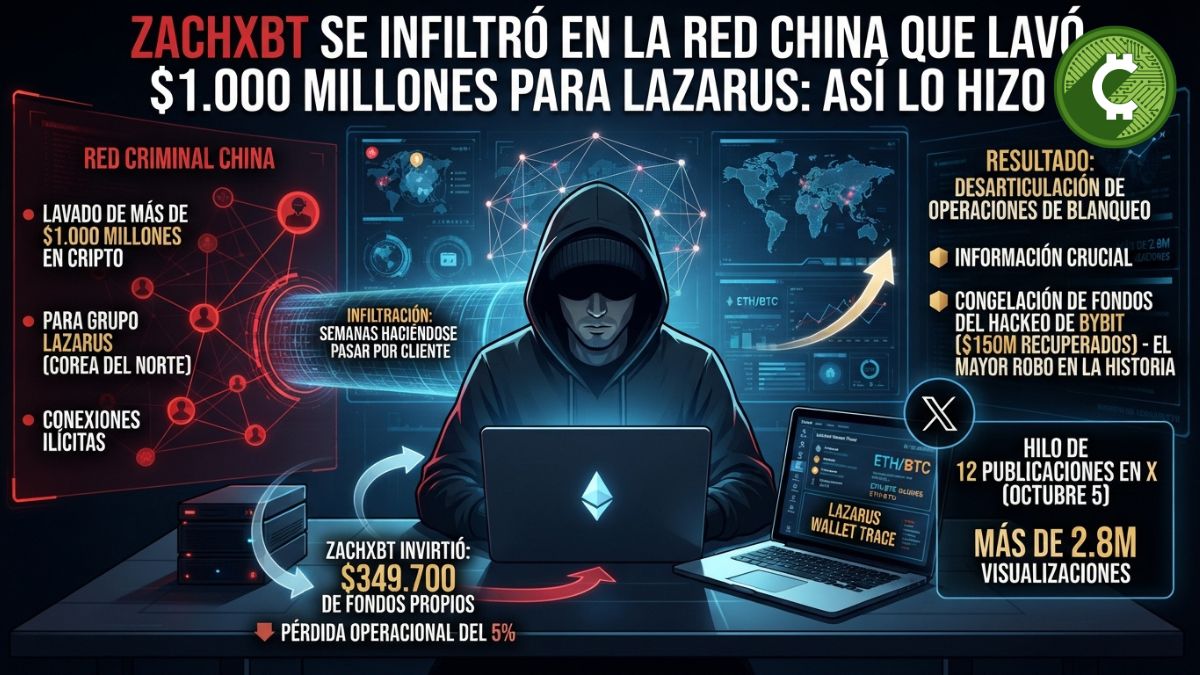
- ZachXBT se hizo pasar por cliente de un sindicato chino que, según su investigación, lavó más de $1.000 millones para el grupo norcoreano Lazarus.
- Puso $349.700 de su propio dinero, perdió un 5 % por operación y obtuvo datos que llevaron a Tether a congelar 442.000 USDT del hackeo de Bybit.
- El sindicato cambiaba los fondos a USDT en la red Tron, la misma ruta que usan millones de latinoamericanos para ahorrar y hacer P2P.
El investigador on-chain ZachXBT reveló que se infiltró durante semanas en un sindicato criminal chino que, según su investigación, ha lavado más de $1.000 millones en criptomonedas para el grupo norcoreano Lazarus. Haciéndose pasar por cliente, puso $349.700 de su propio dinero, perdió un 5 % en cada operación y obtuvo información que ayudó a congelar fondos del hackeo de Bybit, el mayor robo en la historia de las criptomonedas. Lo contó el 5 de octubre en un hilo de 12 publicaciones en X que superó los 2,8 millones de visualizaciones en pocas horas.
En esta nota5 secciones
Cómo empezó: lavadores pidiendo “soporte” en grupos públicos
En febrero de 2025, poco después del robo de $1.500 millones a Bybit —atribuido por el FBI al grupo norcoreano TraderTraitor, parte del entorno de Lazarus—, ZachXBT detectó más de 15 cuentas que pedían ayuda con órdenes vinculadas directamente a los fondos robados, en grupos públicos de Telegram y Discord. Contactó a varias. Una de ellas usaba el alias “Jimmy Green” y decía operar desde Hong Kong y China continental.
El patrón no es nuevo: la semana pasada, el mismo investigador mostró que quienes lavan los fondos del hackeo de $387 millones a Bitget de septiembre de 2026 también abrían “tickets de soporte” para sus órdenes en grupos públicos.
La operación encubierta, paso a paso
- El dinero de entrada. El 6 de marzo de 2025, ZachXBT cargó una dirección nueva con 349.700 USDC en Ethereum para operar con Jimmy.
- La primera prueba. Jimmy le dio una dirección para recibir los USDC a cambio de USDT en la red Tron. Esa dirección había recibido el gas de una cuenta que figura en la lista pública de direcciones del hackeo de Bybit.
- Ganarse la confianza. Hizo varias operaciones más, perdiendo un 5 % en cada una, hasta que Jimmy empezó a anticiparle los movimientos de los fondos de Corea del Norte. Un día le dijo que el dinero pasaría a Solana, y al día siguiente pasó.
- La confirmación. El 12 de marzo, Jimmy le envió una captura de pantalla de una transferencia entre cadenas. ZachXBT la emparejó por monto y hora con una orden real registrada minutos antes en THORChain.
- El hallazgo. Jimmy compartió tres direcciones de Solana que revelaron un grupo de billeteras con más de $12 millones del hackeo de Bybit, que se movían en tiempo real de bitcoin a ether, de ahí a Solana y finalmente a Tron.
Según ZachXBT, Jimmy afirmó que su equipo había lavado la mayor parte de los $1.500 millones robados a Bybit, algo que, dice, coincidía con los patrones que él observaba en la cadena.
Qué se logró
- 442.000 USDT congelados por Tether, vinculados al grupo de billeteras de Bybit. Ese grupo además usaba un método de lavado novedoso: pools de liquidez de Uniswap con tokens sin liquidez.
- Un congelamiento de 2024 identificado: Jimmy mencionó que un equipo conocido suyo había perdido unos $300.000 congelados; ZachXBT encontró el caso en la cadena: 332.000 USDC del hackeo de Poloniex.
- Un vínculo con Huione: Jimmy dijo haber lavado $3 millones de fraudes para otro cliente. ZachXBT rastreó esos fondos hasta una billetera de Huione Guarantee, el mercado ilícito del sudeste asiático que luego fue sancionado.
El investigador aseguró que compartió todo de inmediato con investigadores privados y con las autoridades asignadas al caso, y que por esa razón no pudo publicarlo antes. También contó que entre conversación y conversación sobre lavado, Jimmy le hablaba de mahjong, de cazar conejos, de su dieta y de sus vacaciones en Disney.
Adelanté $349.700 y perdí un 5 % en cada orden, sin ninguna garantía de que Jimmy no desapareciera con los fondos, y con un riesgo personal desconocido por tratar con el sindicato.
ZachXBT, en su hilo en X (traducción de Criptoinforme)
Según sus cifras, desde 2022 su trabajo ha ayudado a congelar más de $75 millones relacionados con incidentes de Corea del Norte. ZachXBT dijo que tiene “hallazgos significativos” de otros casos que aún no puede publicar.
Por qué importa en Latinoamérica
La ruta que usó el sindicato —cambiar stablecoins a USDT en la red Tron— es la misma que usan millones de personas en la región para ahorrar, recibir remesas o hacer P2P. Eso tiene una consecuencia práctica: Tether puede congelar direcciones vinculadas a hackeos, como lo hizo en este caso y como hizo con los fondos del hackeo de Bitget. Recibir USDT de contrapartes desconocidas fuera de una plataforma con verificación puede dejarte con fondos bloqueados si resultan tener origen ilícito.
- En P2P, opera con contrapartes verificadas y con historial dentro de la plataforma.
- Desconfía de quien te ofrece USDT con descuento o te pide “cambiar” fondos rápido entre redes.
- Si eres comerciante y cobras en USDT, guarda el registro de quién te pagó y desde qué dirección.
Lo que falta saber
ZachXBT no reveló el nombre del sindicato ni si las autoridades han detenido a alguno de sus miembros. La cifra de más de $1.000 millones lavados y la afirmación de que el grupo movió “la mayor parte” del dinero de Bybit provienen de su investigación y de lo que le dijo Jimmy; no hay todavía una confirmación oficial. Corea del Norte sigue activa: los hackeos de Kelp DAO y Bitget de este año también se han vinculado a grupos norcoreanos.
Fuentes: hilo de ZachXBT en X (5 de octubre de 2026), Decrypt, CryptoSlate y Protos.
Recibe las noticias antes que nadie